قبل تنزيل تطبيق أو لعبة جديدة على متجر Play، إليك كل العلامات الحمراء التي يجب عليك التحقق منها

تسلل تطبيقان مزيفان إلى متجر Google Play هذا الشهر وحصلا معًا على أكثر من 600000 عملية تنزيل.
أشعر بالغرابة حيال ذلك لأن النظام البيئي الآمن كان جزءًا من حجة Play Protect ونظام التحقق من Google. على ما يبدو، لا يختلف الأمر تمامًا عن عدم وجود نظام أو تحميل جانبي.
يقوم المطورون الآن بتحميل البرامج الضارة بسهولة والاستفادة منها. ولكن في بضع نقرات، ستنجو من الوقوع ضحية لعمليات التحقق المسبقة من تنزيل التطبيق على جهازك هاتف أندرويد.
لم يتم التحقق من التطبيقات الآن بواسطة Google ولم تتم الموافقة عليها من قبل المحتالين
في هذه المرحلة، أنا بوابة الأمان الخاصة بي
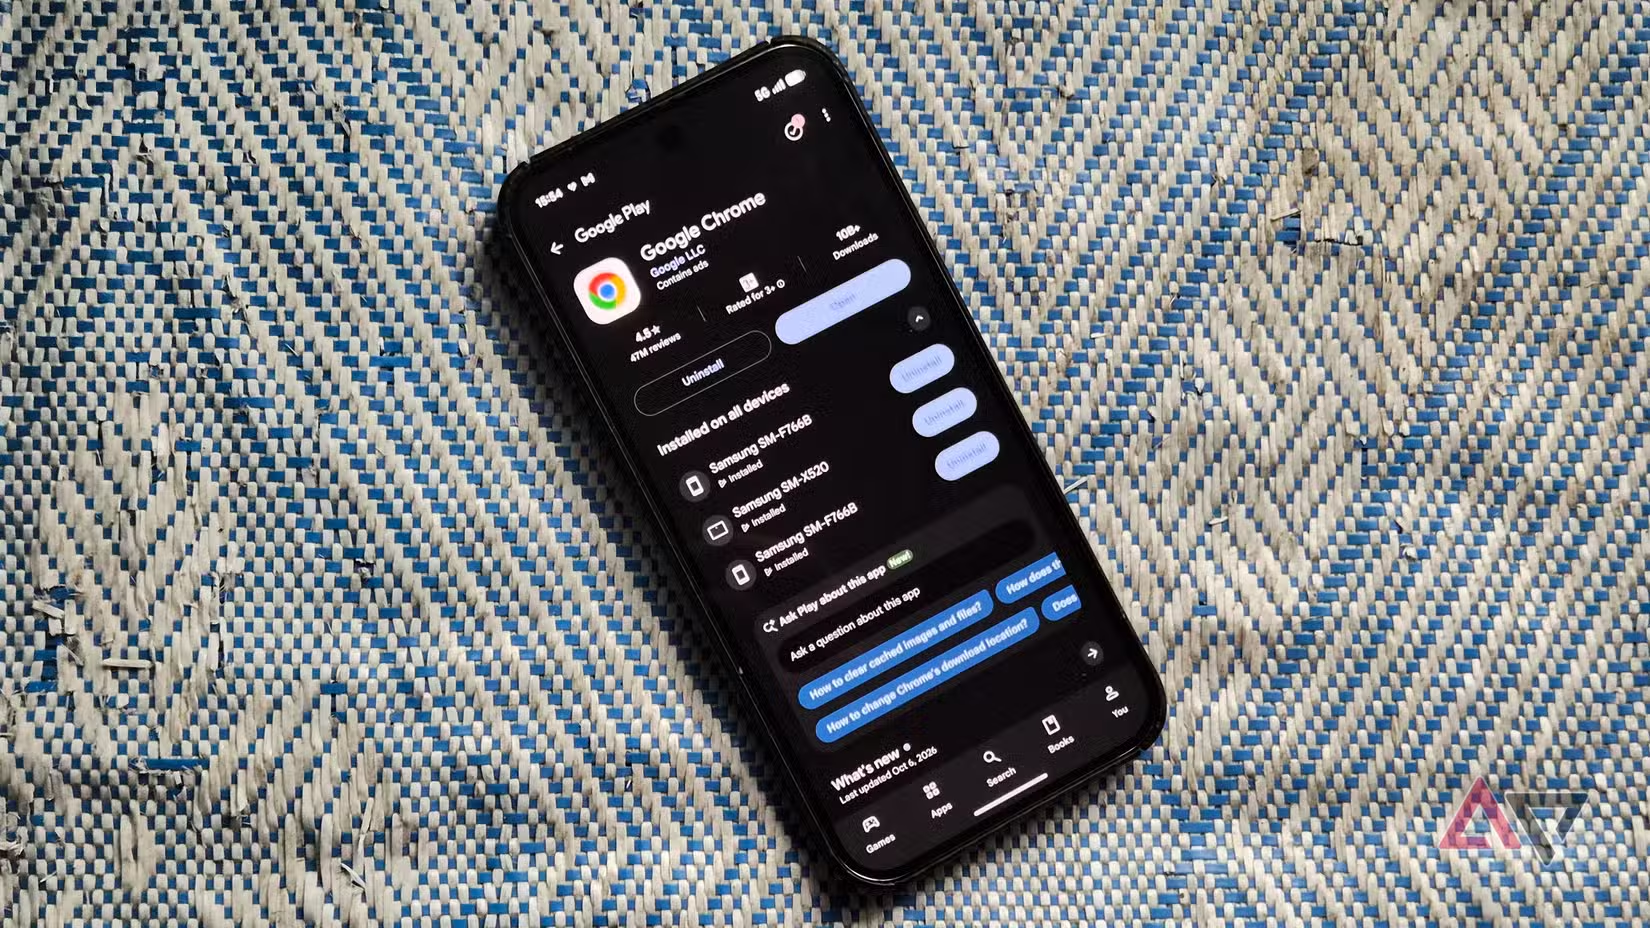
خلال الأيام القليلة الماضية، رأيت نسخة مزيفة من Google Chrome مع 100000 عملية تنزيل وتطبيق WhatsApp يمكنني أن أقسم أنه التطبيق الأصلي. هذه ليست قضية جديدة.
في عام 2012، ظهرت لعبة Super Mario Bros. ونسخة مقلدة من لعبة Grand Theft Auto في متجر Play لأكثر من أسبوعين. وكما ذكرت NBC News ، فقد حصلوا على نفس حجم التنزيل على الرغم من فحص Google.
يجعلك تتساءل عما إذا كان التحقق من Google لا يزال فعالاً. عادةً، يجب على المطور إنشاء حساب Google Play Console. ثم قم بتحميل تطبيقهم على متجر Play.
يكلف 25 دولارًا، وبعد ذلك يقوم المطور بإعداد القائمة مع الأوصاف ولقطات الشاشة.
يجب على المطور أيضًا الإعلان عن البيانات التي يجمعها التطبيق، وتحميل حزمة التطبيق، وإجراء الاختبارات، وتطبيق تقييم المحتوى، وتحديد الأسعار، ثم النشر. بعد ذلك، تستغرق مراجعة الإنتاج من ثلاثة إلى سبعة أيام.
قد تعتقد أن التطبيق المزيف لا ينبغي أن ينجح لأن إعلان سلامة البيانات يجب أن يتطابق مع غرض التطبيق. ومن المفارقات أن جوجل تعترف بعملية المراجعة الخاصة بها غير مصممة للتحقق التصريحات.
لذا، فإن كل من يقوم بتنزيل التطبيقات يقع تحت رحمة نظام الشرف المزيف هذا. بالإضافة إلى ذلك، تخضع عمليات الإرسال الحساسة، بما في ذلك التطبيقات المالية والصحية، لمراجعة تلقائية ما لم يكن التدخل البشري ضروريًا.
من الواضح لماذا لا يمكنك ترك التحقق من التطبيق بالكامل للشركة.
أنا أسمي التطبيقات بأسمائها
يساعد الرجوع إلى المصدر
أول ما تخبره به هو اسم المطور. في صفحة معلومات البرنامج، انقر فوق حول هذا التطبيق. ثم قم بالتمرير لأسفل إلى العرض بواسطة لرؤيته.
وبدلاً من ذلك، انقر فوق الاسم لفتح ملفه الشخصي ورؤية التطبيقات الأخرى التي نشرها. على سبيل المثال، يأتي Chrome من شركة Google LLC ، ويؤدي النقر عليه إلى إظهار صفحة المجموعة الخاصة به. جاءت خدعة المتصفح من Hizbartech.
قم بمراجعة التطبيقات من خلال الموقع الرسمي، إن وجد. ويرتبط دائمًا بقائمة المتجر الشرعية.
وأيضًا، لن تسمح Google بوجود تطبيقين يحملان نفس اسم الحزمة، ولا يمكن للمطور تغيير الاسم بعد تعيينه.
إذا حاولوا انتحال شخصيته، فسيرفضه النظام لأنه تم أخذ مساحة الاسم. ومع ذلك، فهذا لا يمنع الجهات الفاعلة السيئة من استخدام اختلافات طفيفة في الأحرف، خاصة في أسماء الحزم.
تم استخدام خدعة الواتس اب com.AgmentAssetssallu.DeadPixelTriPulse بدلاً من com.whatsapp. ربما يكون النظام الآلي قد وافق عليه لأنه اكتشف سلسلة مميزة.
اذهب الى إعدادات > تطبيقات وانقر فوق أي تطبيق. اسم الحزمة موجود في الأعلى أدناه معلومات التطبيق.
تطبيق صيد القطط يخيفني
يعد التعرض للخداع من خلال واجهة مستخدم سيئة الإملاء أمرًا محرجًا بشكل غير قابل للتفسير
يضمن المطورون المحترفون أن كل شيء يتوافق مع معايير علامتهم التجارية لأن سمعتهم تعتمد عليها. المطورين المهملين يرتكبون أخطاء قذرة.
في بعض الأحيان، يكون للمقلد علامة تجارية متطابقة، بل ويظهر كنتيجة بحث مدعومة.
لذلك، أقرأ الأوصاف بصوت عالٍ أو أقرأ بشكل عكسي، جملة بعد جملة، لألتقط الجمل أو القواعد النحوية غير الطبيعية التي يصححها عقلي تلقائيًا.
مقارنة القوائم تكشف عن أرقام صارخة. على سبيل المثال، تم إنشاء تطبيق WhatsApp الحقيقي في عام 2010 وحصل على أكثر من 10 مليار تنزيل، و241 مليون مراجعة، وتقييم 4.6 نجوم.
حصل البرنامج المزيف على أكثر من 500 ألف عملية تنزيل، بدون أي مراجعات أو تقييم. يعد الارتفاع السريع لعدد التنزيلات الكبير في غضون أسابيع قليلة بمثابة علامة حمراء، مما يشير إلى موضع مدفوع بدلاً من الشعبية.
عادةً ما يقوم المحتالون بتضخيم هذا المقياس لأن الإعلانات تشتري عمليات التثبيت بشكل أسرع من الكلام الشفهي. ونتيجة لذلك، تعد المراجعات والتقييمات من بين المقاييس الأكثر تعرضًا للخطر في متاجر التطبيقات اليوم.
يستخدم الناس الآن الذكاء الاصطناعي لكتابة ملاحظات كاذبة على نطاق واسع. في عام 2024، عثرت DoubleVerify على أكثر من ثلاثة أضعاف عدد التطبيقات ذات المراجعات المزيفة المدعومة بالذكاء الاصطناعي مقارنة بنفس الفترة من عام 2023.
حظرت Google 160 مليون تقييم ومراجعة غير مرغوب فيها في عام 2025 وحده. عادةً ما تكون المنتجات المزيفة عبارة عن مراجعات عامة من فئة الخمس نجوم تبالغ في فائدة التطبيق.
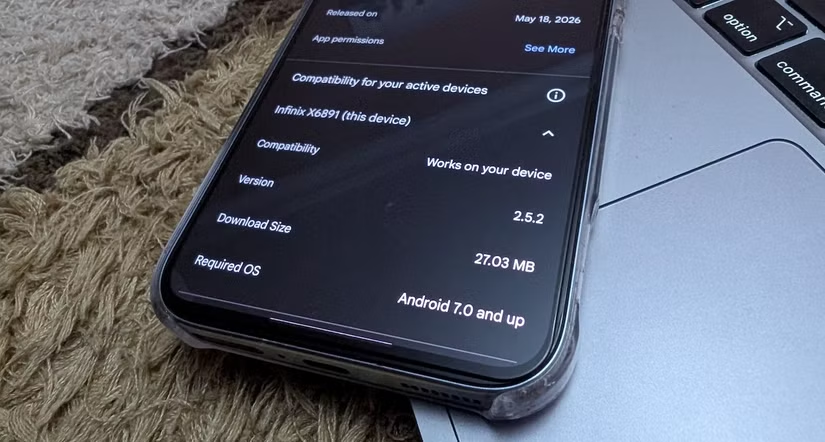
أتحقق في الغالب من المراجعات السلبية إلى المراجعات ذات الثلاث نجوم. نادرًا ما يزعجهم المراجعون المدفوعون لأنهم يسحبون التقييمات إلى أسفل ويعملون ضد المحتال. سأتحقق أيضًا من حجم التطبيق.
تحتوي أدوات تشفير الذكاء الاصطناعي على مكتبات ضخمة، لذا فإن المحتالين الذين يقومون بإنشاء نسخ باستخدام الذكاء الاصطناعي قد ينشرون هذه المكتبات. قد يكون التطبيق الصغير المثير للريبة بمثابة صدفة أيضًا.
إنه غلاف WebView يقوم بتحميل موقع ويب داخل إطار التطبيق. بعد أن يكون على هاتفك، يقوم بتنزيل الحمولة الحقيقية كتحديث أو مكون إضافي.
وصلت أحصنة طروادة المصرفية مثل Anatsa إلى مستخدمي متجر Play بهذه الطريقة. لقد تم إخفاؤه داخل قارئات PDF ومديري الملفات ذات المظهر غير الضار. تتحقق المراجعة فقط من المحتوى الذي تم تحميله، لذا لا يمكنها اكتشاف التنزيل اللاحق.
تسجل التطبيقات نقاط شك إضافية إذا تم الوصول إليها مبكرًا بجانب هذه العلامات الحمراء. سترى الوصول المبكر التسمية ولكن لا توجد مراجعات.
تقوم Google بحظرها حتى يتمكن المطورون من اختبار الأخطاء دون الإضرار بتقييمهم، وتظل التعليقات خاصة. لكن المحتالين يستغلونها لإسكات الضحايا.
أنا أتجسس على التطبيقات قبل أن تفعل ذلك معي
إنها الهجرة الجماعية لروتين التدقيق الخاص بي
قامت Google بإزالة قائمة الأذونات لفترة وجيزة من متجر Play في عام 2022 وأعادتها بعد شكوى الأشخاص. لا يعرف معظم الأشخاص متطلبات التطبيق إلا عندما تطلبها النافذة المنبثقة بعد التثبيت.
في متجر Play ، افتح قائمة التطبيق، ثم اضغط على حول هذا التطبيق. قم بالتمرير لأسفل إلى معلومات التطبيق وانقر فوق شاهد المزيد بجانب أذونات التطبيق. سترى كل ما يحتاجه التطبيق ليعمل بشكل صحيح، وسيتم تجميعه حسب الفئة.
انتبه أيضًا إلى آخر المجموعة في الأسفل لأن معظم الأذونات المحفوفة بالمخاطر تختبئ هناك. أنا أبحث عن التطبيقات على موقع الخصوصية Exodus.
إنه دليل غير ربحي يحتوي على كود متاح للجمهور على GitHub للمراجعة. يقوم بتنزيل ملفات APK من متجر Play ويقرأ أذوناتها. ثم يقوم بمقارنة الكود الخاص بهم بقائمة توقيعات المتتبع المعروفة.
ليس عليك تسجيل الدخول أو تثبيت أي شيء. ومع ذلك، فهو يكتشف فقط أدوات التتبع الموجودة في قائمته، وقد يفتقد أدوات التتبع الجديدة أو المخصصة. تعامل معها كجزء من عملية التدقيق الخاصة بك، وليس كحل كامل.
متعلق ب
يمكنني العثور على أفضل تطبيقات Android الجديدة في دقائق معدودة عن طريق تخطي متجر Play
لا تفضل خوارزمية متجر Play أفضل التطبيقات الجديدة
عندما تكون في شك، قم بإلغاء التثبيت
وحتى بعد عمليات التحقق هذه، تجنب التطبيقات التي لا تزال غير متأكد منها. أنا لا أتجاهل حدسي أبدًا لأنه كان لدي الكثير من المكالمات الوثيقة مع أحصنة طروادة.
حتى أنني أقوم بتدقيق التطبيقات المثبتة. في بعض الأحيان، أقوم بتوصيل هاتفي بجهاز الكمبيوتر الخاص بي عبر USB وأقوم بفحص رمز التطبيق باستخدام Visual Studio Code و Gemini.
احتفظ أحد ملفات APK المعدلة بتفاصيل الجلسة ومعرف المستخدم وسجل النشاط في ملفات غير مشفرة يمكن لأي شخص لديه هاتفي قراءتها. كانت ذاكرة التخزين المؤقت الخاصة به تملأ مساحة التخزين الخاصة بي بسرعة في الخلفية.
وكان من بين البرنامج الذي قمت بحذفه مؤخرًا من هاتفي.
نشر لأول مرة على: www.androidpolice.com
تاريخ النشر: 2026-10-26 00:00:00
الكاتب: Irene Okpanachi
تنويه من موقع “wakalanews”:
تم جلب هذا المحتوى بشكل آلي من المصدر:
www.androidpolice.com
بتاريخ: 2026-10-26 00:00:00.
الآراء والمعلومات الواردة في هذا المقال لا تعبر بالضرورة عن رأي موقع “wakalanews”، والمسؤولية الكاملة تقع على عاتق المصدر الأصلي.
ملاحظة: قد يتم استخدام الترجمة الآلية في بعض الأحيان لتوفير هذا المحتوى.