مقالات مترجمة

الخوف من الثلاجة الفرنسية: لماذا أصبحت محلات السوبر ماركت هدفًا للمتسللين | أخبار الجرائم الإلكترونية
الثلاجة الفرنسية
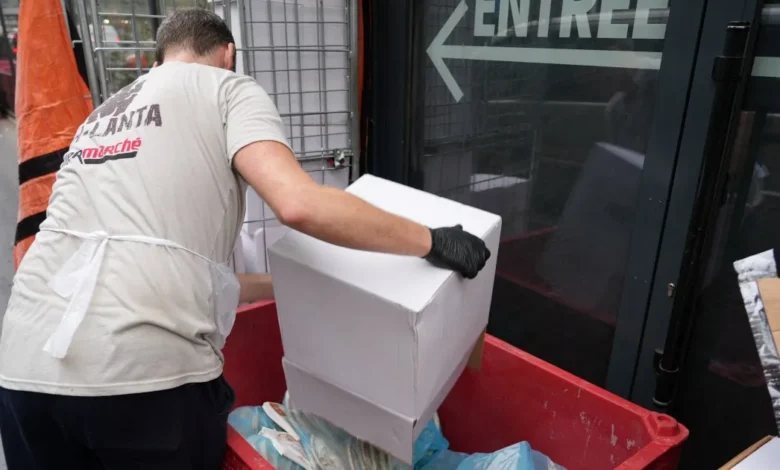
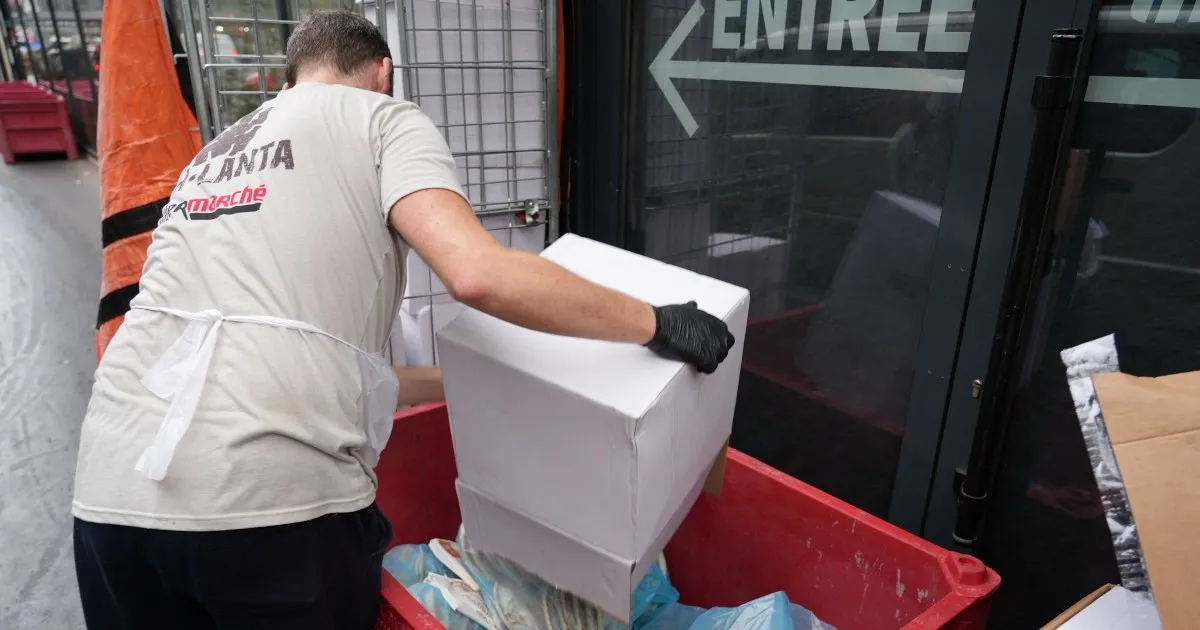
عانت المئات من محلات السوبر ماركت الفرنسية من هجمات إلكترونية غير مسبوقة أدت إلى إتلاف أطنان من المواد الغذائية وإثارة مخاوف بشأن نقاط ضعف الأنظمة الغذائية أمام التكنولوجيا المتقدمة. أدت الهجمات، التي يبدو أنها استهدفت أنظمة التبريد المرتبطة بالإنترنت المصنعة من قبل شركة دنماركية، إلى رفع درجة حرارة الثلاجات والمجمدات إلى ما يصل إلى 50 درجة مئوية (122 فهرنهايت) في أكثر من 500 متجر وسوبر ماركت في جميع أنحاء البلاد. أكدت محلات السوبر ماركت الهجمات يوم الاثنين. قائمة القصص الموصى بها المكونة من 4 عناصر إرسال القائمة نصحت وكالة الأمن السيبراني الفرنسية الشركات التي تشغل نماذج المجمدات المتأثرة بفصلها على الفور عن الإنترنت – أو تقييد الوصول إليها – وإجراء تحديثات البرامج. ليس من الواضح من الذي قد يكون وراء الهجمات، لكن السلطات تقول إنها بدأت الآن تحقيقًا. وإليكم ما نعرفه: بضائع هلاكة خارج سوبر ماركت في باريس في اليوم التالي لهجوم سيبراني استهدف أنظمة التبريد في فرنسا، 13 أكتوبر/تشرين الأول. 2026 (لوسيان ليبرت/رويترز) ماذا حدث؟ تمكن المتسللون من الوصول إلى أنظمة التبريد عبر الإنترنت وقاموا عن بعد برفع درجات الحرارة في المجمدات والثلاجات إلى 50 درجة مئوية خلال الليل عندما كانت المتاجر مغلقة. وقال تجار التجزئة إن أغذية تبلغ قيمتها ملايين اليورو فاسدة. في بعض الحالات، أدى ارتفاع درجات الحرارة إلى اندلاع حرائق أو ذوبان معدات. وتضررت مجموعات المتاجر الكبرى الفرنسية E-Leclerc وIntermarche وCarrefour وMonoprix وCooperative U. وتأثر ما لا يقل عن 300 متجر من متاجر Intermarche وعلامتها التجارية Netto. وقالت شركة Cooperative U إن أكثر من 100 من محلات السوبر ماركت التابعة لها تم استهدافها، في حين قالت كارفور إن 80 متجرًا سوبر ماركت تأثرت، وأفادت شركة Monoprix أن حوالي 5 بالمائة من متاجرها البالغ عددها 490 متجرًا تقريبًا قد تعرضت للقصف. ولا يزال المسؤولون يحققون في هوية من شن الهجوم وكيف تم تنفيذه. وذكرت قناة BFM التلفزيونية الفرنسية أن المهاجمين قاموا على ما يبدو بتشغيل خيار إزالة الجليد القسري في أنظمة التبريد عن بعد. وتم تصنيع الأنظمة المستهدفة من قبل الشركة المصنعة الدنماركية Danfoss، وفقًا لوكالة الأمن السيبراني الحكومية الفرنسية. وشملت نماذج التبريد التي تعرضت للهجوم AK-SM800 وAK-SC355. وقال دانفوس لوكالة الأنباء الفرنسية إن معظم أنظمة التحكم المتضررة كانت منتجات “قديمة” تحتوي على “برامج ثابتة قديمة”. وقالت الشركة إنها سبق أن نصحت محلات السوبر ماركت بتحديثها. وذكرت وكالة فرانس برس أيضًا أن المسؤولين يتواصلون مع الدول الأوروبية الأخرى التي ربما تكون قد تأثرت. ومن غير الواضح بالضبط مقدار الطعام المفقود. وتأتي هذه الهجمات بعد أن أمر الرئيس إيمانويل ماكرون الشهر الماضي بحماية البنية التحتية الحيوية للبلاد من “الهجمات الهجين” الروسية. فهل تعرضت المتاجر الكبرى لهجمات إلكترونية من قبل؟ نعم. تم الإبلاغ عن هجمات مثل هذه في أجزاء أخرى من أوروبا والولايات المتحدة. في أبريل 2025، تعرضت سلسلة متاجر التجزئة والسوبر ماركت البريطانية Marks and Spencer لهجوم متطور ببرامج الفدية قالت الشركة إنها كلفتها حوالي 300 مليون جنيه إسترليني (397 مليون دولار) بعد أن اضطرت إلى تعليق الطلبات عبر الإنترنت والتطبيقات. تم تنسيق الهجوم من قبل مجموعة قراصنة تدعى Scattered Spider، وذلك باستخدام برامج الفدية من DragonForce، وهي جماعة إجرامية أخرى. تتضمن هجمات برامج الفدية استخدام برامج ضارة لإخفاء البيانات الأساسية ما لم يتم دفع فدية. ووفقًا لوسائل الإعلام البريطانية، حاول نفس المتسللين أيضًا مهاجمة Co-op ومتجر Knightsbridge الشهير، Harrods. كما ظهرت تقارير مماثلة من الولايات المتحدة. وفي يونيو/حزيران 2025، قالت شركة United Natural Foods، وهي شركة أغذية مجمدة تزود العلامات التجارية الكبرى في السوبر ماركت مثل Whole Foods، إنها اكتشفت هجومًا إلكترونيًا أجبرها على إيقاف تشغيل أنظمتها عن العمل. ولم تكشف الشركة عن طبيعة الهجوم. وفي نوفمبر من العام الماضي، قالت شركة Ahold Delhaize USA إنها كانت ضحية لهجوم إلكتروني أدى إلى تعطيل العمليات في أكثر من 2000 متجر، بما في ذلك Hannaford وFood Lion وStop and Shop. لماذا تستهدف محلات السوبر ماركت؟ إنها هدف سهل ويمكن أن تكون العواقب واسعة النطاق. ومع تزايد رقمنة النظم الغذائية والزراعية، يقول المحللون إن محلات السوبر ماركت التي تبيع الأطعمة القابلة للتلف أصبحت عرضة بشكل متزايد للهجمات بسبب طبيعة مخزوناتها. يقول الخبراء إن الهجمات السيبرانية تعني الآن أن الأشخاص العاديين وشركات الطرف الثالث المحلية التي تعتمد على سلاسل كبيرة للأعمال يقعون أيضًا ضحية لأن الهجمات تعطل سلاسل التوريد. وفي حديثه لقناة الجزيرة، قال محلل التكنولوجيا والأمن السيبراني ستيفن لاشانس إن الأجهزة الذكية المتصلة بالإنترنت ستكون دائمًا معرضة للخطر حيث يستغل المتسللون الثغرات الأمنية لتسجيل الدخول إلى الأنظمة عن بُعد وإطلاق ميزات ضارة. وحذر قائلا: “ينبغي أن يأتي هذا كنداء تنبيه عالمي… في جميع أنحاء المجتمع، لدينا بنية تحتية متصلة مباشرة على شبكة الإنترنت، ويمكن اختراقها. إنه واقع جديد، ونحن بحاجة ماسة إلى اتخاذ تدابير وطنية ودولية لمنع تلك الهجمات؛ وإلا فإنها سوف تستمر في الحدوث”.
المصدر الأصلي: www.aljazeera.com
wakalanews.com — متابعة الخبر