صعد خفر السواحل ومكتب التحقيقات الفيدرالي على متن ناقلتين للطاقة بسبب الهجمات الإلكترونية. ما حجم الخطر؟

قال مسؤولون أمريكيون إن أفراد خفر السواحل الأمريكيين وعملاء مكتب التحقيقات الفيدرالي صعدوا على متن ناقلتين للطاقة متجهتين إلى تكساس الشهر الماضي بعد أن ضربت هجمات إلكترونية السفينتين أثناء سفرهما باتجاه الولايات المتحدة.
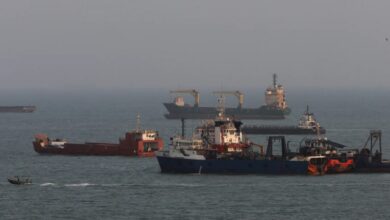
إحدى السفن كانت ناقلة النفط الخام VL Prosperity، التي يبلغ طولها 1093 قدمًا وترفع العلم الليبيري، متجهة إلى جالفيستون، تكساس. حددت وسائل الإعلام الرسمية الإيرانية السفينة بعد وقت قصير من الحادث، وزعمت أن المتسللين تمكنوا من الوصول إلى أنظمة الدفع والملاحة والشحن الخاصة بها، مما أدى إلى انقطاع الاتصالات لمدة 30 ساعة.
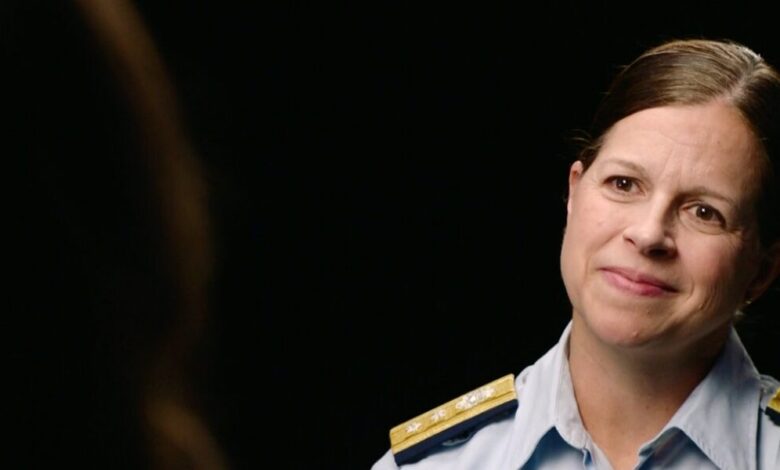
ولم ينسب خفر السواحل علانية الهجمات إلى إيران. لكن الأدميرال إيمي جرابل، قائد القيادة الإلكترونية لخفر السواحل الأمريكي، قال لشبكة سي بي إس نيوز في مقابلة حصرية للشبكة إن المحققين عثروا على دليل على وجود ممثل إلكتروني خبيث.
وقال جابل: “لقد بدأوا بإجراء تقييم لتكنولوجيا المعلومات والأنظمة الأخرى الموجودة على متن السفينة، ووجدوا نشاطًا إلكترونيًا ضارًا”.
وتحقق الولايات المتحدة فيما إذا كان الهجومان السيبرانيان مرتبطين وما إذا كانت إيران أو خصم أجنبي آخر يقف وراء الهجمات.
ماذا حدث؟
VL Prosperity هي ما تُعرف بالناقلة العملاقة، ويبلغ طولها أكثر من ثلاثة ملاعب كرة قدم، وهي قادرة على حمل ما يقرب من 2.3 مليون برميل من النفط.
وتظهر بيانات السفن العامة أن السفينة غادرت محطة نفط سيدي كرير المصرية في الأول من أغسطس متجهة إلى جالفستون. ويقول المسؤولون الأمريكيون إن السرعة تباطأت بالقرب من مضيق جبل طارق في وقت قريب من الهجوم الإلكتروني قبل أن تستمر عبر المحيط الأطلسي باتجاه الولايات المتحدة.
وذكرت وكالة مهر للأنباء الإيرانية في 20 أغسطس أن السفينة VL Prosperity تعرضت لهجوم في 7 أغسطس أثناء عبورها مضيق جبل طارق. نقلاً عن أحد أفراد الطاقم الذي لم يذكر اسمه، زعمت مهر أن المتسللين اخترقوا غرفة المحرك، مما أدى إلى تقليل تدفق تبريد المحرك وزيادة سرعة المحرك والتدخل في أنظمة الوقود.
وقال روب لي، الرئيس التنفيذي لشركة Dragos، وهي شركة للأمن السيبراني الصناعي متخصصة في التكنولوجيا التشغيلية، إن تفاصيل التقرير الإيراني معقولة من الناحية الفنية، لكنه حذر من أن السلطات لم تكشف بعد عن الجهة التي تقف وراء الحادث.
وقال لي: “التفاصيل التي نشروها، استنادا إلى ما نفهمه عن هذه الأنواع من المركبات والسفن وما شابه ذلك، واضحة تماما”. “كل ما يقولونه واقعي للغاية.”
في اليوم التالي، 21 أغسطس، صعد أفراد خفر السواحل ومسؤولو إنفاذ القانون ومفتش السفينة ومشغلو فريق العمل السيبراني التابع لمكتب التحقيقات الفيدرالي على متن السفينة لمدة أربعة أيام.
وقال جابل إن فرق خفر السواحل تم تنبيهها من قبل الشركاء المشتركين بين الوكالات وذهبت إلى الشاطئ مع مكتب التحقيقات الفيدرالي للصعود على متنها – وهي واحدة من حوالي 40 إلى 50 مهمة خضع لها فريق الحماية السيبرانية التابع لخفر السواحل في العام الماضي.
وقالت إن المحققين كانوا يبحثون عن برامج ضارة ويقومون بتمشيط أنظمة تكنولوجيا المعلومات لاجتثاث الأنشطة الضارة.
وأضاف جابل: “الشيء الحقيقي الذي يقلقنا هو أن أنظمة تكنولوجيا المعلومات هذه متصلة بأنظمة أخرى على متن السفينة تتحكم في الدفع والملاحة والأنظمة الأخرى التي تعتبر بالغة الأهمية لسلامة تلك السفينة”.
عادة، يقوم المحققون بجمع البيانات التي يتم تحليلها لاحقًا، وأخبر جابل شبكة سي بي إس نيوز أن خفر السواحل يخطط لتزويد مالك السفينة بتوصيات لإصلاح نقاط الضعف. وأكدت أن فرق الاستجابة لم تجد أي دليل يشير إلى أن السفينة أصبحت غير آمنة للتنقل عند صعودها إليها.
ما مدى صعوبة مهاجمة السفينة؟
إن القلق المحيط بسفن الشحن الكبيرة والبنية التحتية البحرية الحيوية يتجاوز الملفات المسروقة أو الاتصالات المعطلة.
المزيد والمزيد من السفن التجارية الحديثة تعمل على أنظمة متصلة بالإنترنت، وتعتمد عليها في الملاحة والدفع والتوجيه والصابورة والآلات الحيوية الإضافية. من المحتمل أن يتم استخدام أي هجوم إلكتروني يخترق أنظمة التشغيل هذه كسلاح أو التلاعب به.
وقال جابل: “عندما تكون هذه السفن متصلة بشكل كبير، فإنها تكون عرضة للتهديدات السيبرانية”، محذرًا من أن الهجوم قد يؤدي إلى “سد سفينة لممر مائي أو حادث تلوث أو أي عدد آخر من مخاطر السلامة والأمن لموانئنا وممراتنا المائية”.
إن خطر تعرض سفينة كبيرة للخطر بالقرب من ميناء أمريكي هو أمر تخشاه السلطات.
وقال جابل: “بالطبع نحن قلقون بشأن الاصطدام، أو الانفجار، أو أي شيء يسد القناة أمام السفن الأخرى للدخول والخروج بأمان من الميناء، وحوادث التلوث – نحن قلقون نوعًا ما بشأن السلسلة الكاملة”.
التأثير الاقتصادي المحتمل هائل أيضًا. وقال جابل إن 5.4 تريليون دولار من التجارة تتدفق عبر الموانئ الأمريكية سنويًا – وهو ما قد يعني مخاطر اقتصادية كبيرة حتى في حالة حدوث اضطراب بسيط نسبيًا.
وقالت: “أي تأخير بسيط، بسبب اختراق سيبراني، على سبيل المثال، إذا اضطر الميناء إلى التحول إلى العمليات اليدوية، فإنه يسبب تأخيرًا كبيرًا في دخول الناقلات وسفن الشحن إلى الميناء وخارجه”.
ولعل الأمر الأكثر إثارة للقلق هو أن جابل قال إن الحاجز الفني قد لا يكون مرتفعا كما يفترض الجمهور.
ما مدى التطور الذي يجب أن يتمتع به المهاجم لينتقل من مجرد اختراق شبكة الكمبيوتر إلى التلاعب بالآلات على متن ناقلة نفط حديثة؟
وقال جابل لشبكة سي بي إس نيوز: “ليس بالضرورة بهذا القدر من التعقيد”. “هناك كود مصدر خبيث يمكن للناس أن يقعوا عليه.”
وقال جابل إن هذا الكود متاح الآن، وأضاف أن “الذكاء الاصطناعي يعمل على تسريع المعدل الذي نحتاج فيه إلى اتخاذ الإجراءات”.
وحثت المشغلين على التركيز على تجزئة الشبكة وهجمات التصيد والنظافة الإلكترونية الأساسية. “مجرد اتخاذ الاحتياطات الأساسية من شأنه أن يمنع معظم هذه الحوادث.”
جدار الحماية واحد فقط بعيدا
في العديد من السفن، يمكن أن يكون الحاجز بين الاتصال بالإنترنت عبر الأقمار الصناعية والأنظمة المهمة على متن السفينة هشًا مثل جدار الحماية الفردي.
وقال لي إنه خلف جدار الحماية هذا، يمكن أن توجد شبكة مشتركة تحتوي على “الملاحة، والدفع، والصابورة، والتوجيه، وقيادة السفينة – كل شيء على شبكة مشتركة واحدة”.
وأوضح لي أن الذكاء الاصطناعي يمكن أن يجعل هذه المشكلة أسوأ لأنه يمكن أن يساعد المهاجمين في انتقاء الأنظمة ذات الحماية الضعيفة، مما يسرع محاولات اختراق الأنظمة التي تواجه الإنترنت على ناقلات الطاقة.
وقال لي: “إن الشيء الذي نعتقد أنه حمايتنا الوحيدة – وليس أنه يجب أن يكون لديك حماية واحدة – هو نفس الشيء الذي يجيده الذكاء الاصطناعي بالفعل”.
ومع ذلك، يقر الخبراء بأنه على الرغم من أن السفن القديمة قد لا تمتلك نفس أنظمة التحكم المتصلة رقميًا، حتى على السفن الحديثة، إلا أن الوصول إلى الآلات المهمة لا يزال يتطلب بعض المعرفة بالبيئة الموجودة على متن السفينة.
هل يشكل “الاختطاف عن بعد” تهديدًا حقيقيًا؟
وردا على سؤال عما إذا كان الوصول الإلكتروني إلى سفينة يمكن أن يرقى إلى شكل من أشكال الاختطاف عن بعد، وصف جابل ذلك بأنه وصف عادل للمخاطر الأوسع.
وقالت: “هذه طريقة جيدة لوصف الأمر، ونعم، إنها مصدر قلق”.
ويوافق لي على أن السيناريو واقعي إذا حصل المهاجم على موطئ قدم.
وقال لي: “أعتقد أن هناك قلقاً واقعياً”، واصفاً احتمال العبث عن بعد بأصول بحرية، أو حتى جنوحها.
لكن كوينتون دوبوز، المسؤول السيبراني السابق في خفر السواحل، بدا متشككًا في فكرة أن المتسللين يمكنهم ببساطة الاستيلاء على ناقلة عملاقة بأكملها مثل مركبة يتم التحكم فيها عن بعد.
وقال دوبوز: “سأكون حذرا نوعا ما عندما أقول إن شخصا ما يمكنه السيطرة على السفينة”. “السفن أنظمة معقدة بشكل لا يصدق.”
وقال إن التهديد الأكثر واقعية قد يتمثل في قيام مهاجم بتعطيل نظام فرعي واحد أو أكثر بما يكفي لجعل السفينة غير آمنة.
وقال دوبوز: “بدلاً من النظر إلى الأمر على أنه، حسنًا، سأتولى السيطرة الكاملة على هذا الشيء، ما هي الأنظمة التي يمكنني تعطيلها إلى النقطة التي تؤثر فيها على التعامل الآمن وتجعل السفينة أقل أمانًا للعمل”.
ادعاءات وسائل الإعلام الحكومية الإيرانية تخضع للتدقيق
ولم تعلن الولايات المتحدة علنًا عن الجهة التي تقف وراء أي من الهجومين الإلكترونيين. لكن وسائل الإعلام الحكومية الإيرانية بدأت في نشر المحتوى حول حادثة VL Prosperity قبل أن تعترف السلطات الأمريكية علنًا بالصعود على متن الطائرة.
وبعد أربعة أيام من تقرير مهر الأولي، نشرت وكالة أنباء تسنيم الإيرانية مقالاً تحت عنوان “لم تعد أي سفينة أمريكية آمنة بعد الآن: فهل تفسح المدافع المجال للرموز؟”
وشدد دوبوز على أن الرواية الإيرانية لم يتم التحقق منها بعد، محذرا من أن الجهات الفاعلة المرتبطة بإيران غالبا ما تسارع إلى المبالغة في الترويج لنفوذها السيبراني.
وأضاف دوبوز أن الإسناد في الفضاء الإلكتروني يمكن أن يستغرق أسابيع أو أشهر.
وفقًا لـGrable، يقوم المحققون عادةً بمقارنة تكتيكات المهاجم وتقنياته وإجراءاته – فعليًا بصمات أصابعه الرقمية – مع جهات التهديد المعروفة.
وقالت: “نحن ننظر إلى أشياء تسمى TTPs، وهي تكتيكات وتقنيات وبروتوكولات يستخدمها بعض الخصوم – نوعًا ما مثل بصمات علاماتهم التجارية حول كيفية وصولهم إلى الأنظمة وماذا يفعلون وما هي حمولاتهم”.
تحذير للصناعة البحرية
بالنسبة للقيادة السيبرانية لخفر السواحل، فإن القلق المتزايد هو أن السفن المتصلة بشكل متزايد تخلق نقاط دخول أكثر مسامية للمهاجمين، حيث تتبنى السفن الاتصالات عبر الأقمار الصناعية وتربط شبكات تكنولوجيا المعلومات بأنظمة التحكم الموجودة على متنها.
وقالت: “لأنهم يواجهون الإنترنت، فإن ذلك يمثل وسيلة للمهاجمين للوصول إلى السفن ونشر الأنشطة الضارة عليها”.
وقال دوبوز إن الصناعة يجب أن تأخذ التهديد على محمل الجد، مع مقاومة فكرة أن جميع السفن أصبحت فجأة عرضة للاستيلاء عن بعد.
وأضاف أن البنية التحتية البحرية مهمة للغاية لدرجة أن الحكومة الفيدرالية “فرضت بشكل متزايد متطلبات سيبرانية أساسية عبر القطاع”.
وكان تحذير جابل لأصحاب السفن ومشغليها صريحا: “نحن بحاجة إلى أن ينتبه الجميع لهذا الأمر”.
المزيد من أخبار سي بي إس
تعمق أكثر مع The Free Press
المصدر الأصلي: www.cbsnews.com