مقالات مترجمة

ما هو الخلل في كود PHP الذي قد يؤدي إلى تدمير 70 بالمائة من الإنترنت؟ | أخبار المفسرين
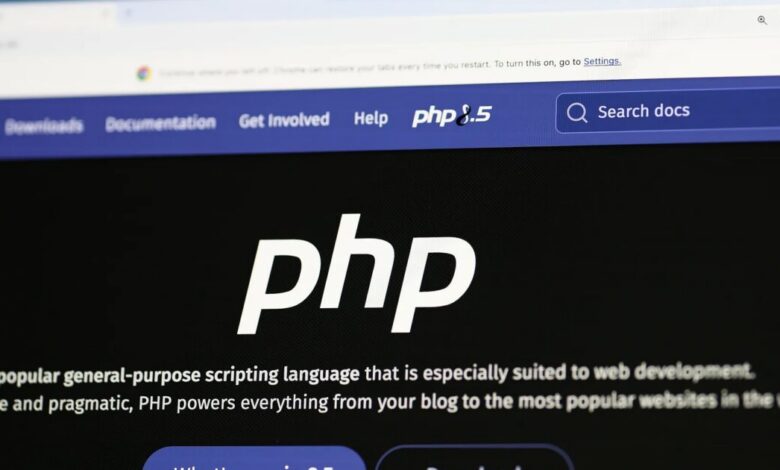
توقفت المواقع الحكومية في أوروبا وأماكن أخرى عن العمل بعد أنباء عن وجود ثغرات أمنية خطيرة في لغة برمجة مستخدمة على نطاق واسع، مما دفع مشغلي مواقع الويب إلى التدافع لحماية أنظمتهم. أصدر مطورو لغة برمجة PHP يوم الأربعاء إصلاحات جديدة عاجلة، قائلين إنه تم “تشجيع جميع المستخدمين على التحديث فورًا”. لا يراها معظم الناس أبدًا، ولكنها تعمل على تشغيل كل شيء بدءًا من المدونات إلى المتاجر عبر الإنترنت والبوابات الحكومية. وتم الكشف عن نقاط الضعف، التي كانت كامنة في البرنامج لسنوات، بمساعدة الذكاء الاصطناعي. تسربت التفاصيل المتعلقة بها عبر الإنترنت يوم الثلاثاء قبل توفر الإصلاحات، مما أجبر PHP على الإسراع بها. وقال الخبراء إنهم كانوا يستعدون لموجة من عمليات الاقتحام مع قفز المتسللين لاستباق التحديثات. ما هو الخطأ؟ قال أندرو كولين، محاضر في الذكاء الاصطناعي والأمن السيبراني في جامعة ملبورن، إن العديد من الأجهزة في العالم متصلة بقطعة واحدة من البرامج التأسيسية، وهو المكان الذي تم العثور فيه على الخطأ. تسمح الثغرة الأمنية للمتسلل بتشغيل تعليمات برمجية على موقع ويب، مما يعني أنه يمكنهم تغييرها قال كولين للجزيرة إن الموقع أو إجباره على نشر معلومات شخصية تم جمعها في قاعدة بيانات. وينبع كلا العيبين من كيفية تعامل PHP مع الأخطاء القاتلة، مثل نفاد الذاكرة. وقالت شركة Wiz للأمن السحابي، إن المشكلة تكمن في لغة PHP نفسها، فحتى أبسط موقع ويب يقوم بتشغيل إصدار متأثر يمكن أن يكون عرضة للخطر، ويمكن للمهاجمين قراءة كلمات المرور وبيانات الاعتماد الأخرى من ذاكرة الخادم. وسجل كلا العيبين 9.2 من 10 على مقياس الخطورة القياسي للصناعة، مما يضعهما في الفئة “الحرجة”. وتم العثور على العيبين، الملقبين بـ PHP2Shell ، بشكل مستقل من قبل شركتين للأمن السيبراني باستخدام الذكاء الاصطناعي. أبلغ كاليف، الذي يعمل مع OpenAI ، عن الأول في 11 أغسطس. وأبلغت Wiz ، المملوكة لشركة Google ، عن الثاني في 24 أغسطس. وقد ظلت الثغرات الأمنية مخفية في قاعدة بيانات PHP لأكثر من عقد من الزمن، وكان من الممكن أن تكون معقدة للغاية بحيث لا يستطيع أي متسلل بشري الاستفادة منها، حسبما قال Wiz في بيان. وقال كاليف وويز إنهما نسقا مع بعضهما البعض، وفريق PHP و OpenAI قبل الإعلان عن الثغرات الأمنية. ومع ذلك، أمازون وقال رئيس الأمن سي جيه موسيس إن فريقه الأمني اكتشف محاولة لاستغلال الثغرات الأمنية في 17 أكتوبر، قبل أربعة أيام من الكشف العلني عنها. وقال موزس إنه من غير الواضح كيف علم المتسلل بالعيوب بينما كانت تقارير كاليف وويز لا تزال تحت الحظر. عادةً ما يحتفظ الباحثون الأمنيون بسرية تفاصيل العيوب حتى يصبح الإصلاح جاهزًا، لذلك لا يمكن للمهاجمين استخدامها في هذه الأثناء. تؤثر العيوب على PHP 5.4 والإصدارات الأحدث، وأكثر من عقد من الإصدارات. وقال كولين إن الثغرة الأمنية “غير مسبوقة حقًا”، مشيرًا إلى أن PHP تشغل أكثر من 70 بالمائة من مواقع الويب على مستوى العالم، على الرغم من أن المواقع التي تم تحديثها محمية. وقال كولين لقناة الجزيرة: “هناك خطر حقيقي على نوع البنية التحتية الرقمية المشتركة التي نعتمد عليها جميعًا”. “هناك قلق في مجتمع الأمن السيبراني حول حجم الانفجار الذي سيحدث، على الرغم من أن مطوري PHP كانوا سريعين جدًا في محاولة تطوير تصحيحات له.” وأضاف كولين أنه بينما كان الذكاء الاصطناعي يتحسن في الأمن السيبراني، فإنه كان يتحسن أيضًا في كونه متسللًا. وقال: “هذا يعني أننا نعمل على تطوير أنظمة… تجعل الإنترنت أكثر أمانًا من خلال المساعدة في إصلاح الأخطاء، ولكننا أيضًا نجعلها أكثر خطورة من خلال اكتشاف الأخطاء وإنشاء أخطاء يمكن اختراقها”. ما هو التأثير حتى الآن؟ في هولندا، توقفت وكالة الأمن السيبراني الهولندية عن الاتصال بالإنترنت، قائلة إنها فعلت ذلك كإجراء احترازي بسبب نقاط الضعف. حذت العديد من المنظمات حذوها وأوقفت المواقع العامة عن العمل، بما في ذلك ميناء روتردام، والبوابة الحكومية Overheid.nl ، والاتحاد الوطني لكرة القدم KNVB ، والمواقع الإلكترونية لأكبر خمسة أحزاب سياسية في البلاد والعديد من المواقع الإلكترونية للمستشفيات. وقال رئيس الوزراء الهولندي روب جيتن إنه يراقب الوضع عن كثب. وكانت الاضطرابات أكثر انتشارًا في فنلندا، حيث قال مزود خدمات تكنولوجيا المعلومات الحكومي فالتوري إن خدمات الشبكة العامة الحكومية قد تم قطعها عن الإنترنت “كإجراء احترازي”. وقالت وزارة الداخلية إنها وضعت جميع مواقعها الإلكترونية تحت الصيانة الوقائية. وقالت وزارة الشؤون الخارجية والتجارة الخارجية والتعاون التنموي الفيدرالية في بلجيكا إنها أوقفت مواقعها الإلكترونية مؤقتًا بعد تقارير عن هجمات إلكترونية تستغل ثغرات PHP على الرغم من أن مركز الأمن السيبراني في البلاد قال إنه لم يسجل أي هجمات على المواقع البلجيكية. ورفعت حكومة كوريا الجنوبية مستوى التأهب للأمن السيبراني في القطاع الخاص وقامت بتفعيل إجراءات الاستجابة للطوارئ. وأصدرت توجيهات أمنية لنحو 28 ألف شركة تضم كبار مسؤولي أمن المعلومات المسجلين و5900 عضو في شبكة حكومية لتبادل المعلومات، فضلاً عن مشغلي البنية التحتية الحيوية وشركات استضافة الويب ومراكز البيانات. كما قال مشغل موسوعة ويكيبيديا على الإنترنت إنه قام بحذف عدد غير محدد من الأنظمة حتى يمكن تصحيحها بأمان، في حين قال أرشيف الإنترنت، المكتبة المترامية الأطراف على الإنترنت، إنه توقف عن الاتصال بالإنترنت لفترة وجيزة. التعامل مع هذه القضية.
تنويه من موقع “wakalanews”:
تم جلب هذا المحتوى بشكل آلي من المصدر:
www.aljazeera.com
بتاريخ: 2026-10-22 15:37:00.
الآراء والمعلومات الواردة في هذا المقال لا تعبر بالضرورة عن رأي موقع “wakalanews”، والمسؤولية الكاملة تقع على عاتق المصدر الأصلي.
ملاحظة: قد يتم استخدام الترجمة الآلية في بعض الأحيان لتوفير هذا المحتوى.
wakalanews.com — متابعة الخبر