الخوادم الرومانية التي استهدفها المتسللون الروس لجمع رسائل البريد الإلكتروني حول الناتو والاتحاد الأوروبي

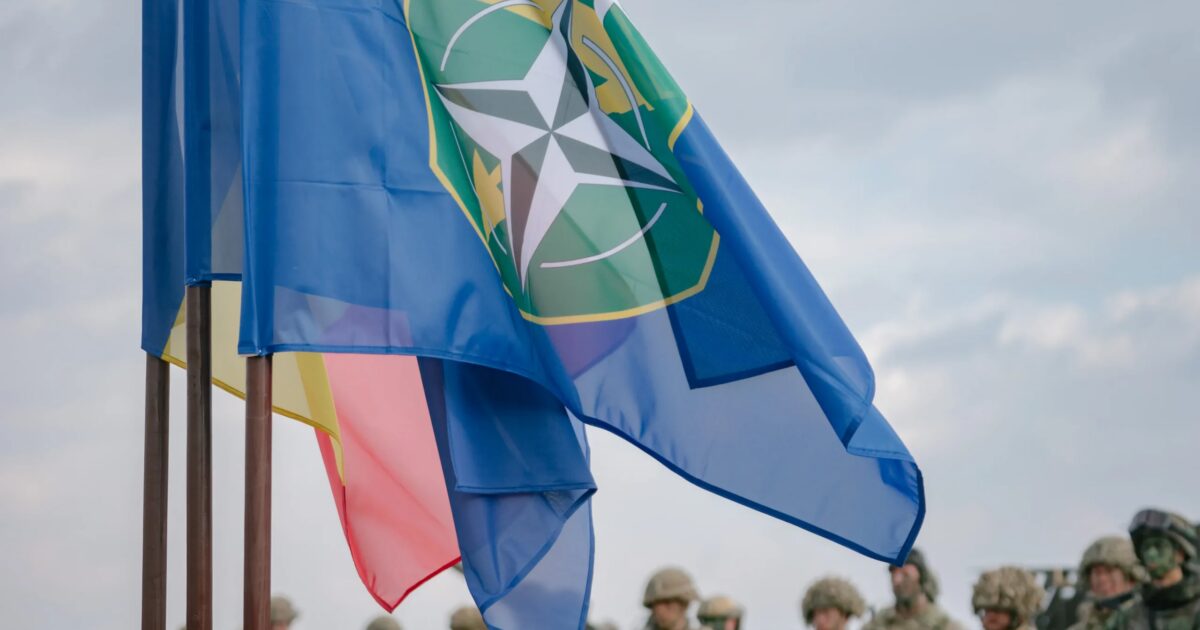
فيينا – كشفت شركة سلوفاكية للأمن السيبراني أن قراصنة مرتبطين بجهاز FSB الروسي قاموا باختراق خوادم منظمة حكومية رومانية بهدوء لجمع رسائل البريد الإلكتروني المتعلقة بحلف شمال الأطلسي والاتحاد الأوروبي في ديسمبر 2025.
وباستخدام مجموعة متقدمة من الأدوات التي أطلق عليها الباحثون اسم “Cereal”، وهي تورية على تقنية التسلسل، تم فحص رسائل البريد الإلكتروني التي تمر عبر خوادم الحكومة الرومانية بحثًا عن علاقتها بحلف شمال الأطلسي والاتحاد الأوروبي. وإذا تم اكتشاف ذلك، فسوف يقوم البرنامج الخبيث بإنشاء نسخة لمسؤولي التجسس الروس.
وعلى وجه الخصوص، استهدف أحد المكونات، وهو CerealBox ، رسائل تتضمن عناوين مؤسسية لحلف شمال الأطلسي والاتحاد الأوروبي، حسبما ذكر نموذج الأمن السيبراني ESET. حددت الوحدة رسائل البريد الإلكتروني التي تحتوي على مرفقات Word أو PDF باستخدام مرشحات محددة مسبقًا، ثم نسخ مضغوطة ومشفرة لاسترجاعها لاحقًا بواسطة المهاجمين.
تم اكتشاف الاختراق من قبل الشركة التي يقع مقرها في براتيسلافا وتم الإعلان عنها في 10 نوفمبر. واكتشفت شركة ESET لأول مرة الأداة المستخدمة ضد كازاخستان في نوفمبر 2025، واكتشفت تسلل خوادم Microsoft Exchange الرومانية بعد شهر.
في أ مشاركة مدونة وفي بيان صحفي، عزت الشركة الهجوم إلى مجموعة القرصنة المعروفة تورلا، والتي قالت إنها تعتبر بشكل عام تابعة لجهاز الأمن الفيدرالي الروسي، وكالة الاستخبارات الداخلية في البلاد. لقد كانت تورلا أيضًا متضمن في هجمات ضد أهداف أوكرانية رفيعة المستوى، وقال الباحثون إن 70% من الدول التي استهدفتها المجموعة كانت من دول ما بعد الاتحاد السوفيتي أو ما بعد الشيوعية في أوروبا الشرقية وآسيا الوسطى. إن APT – وهو مصطلح يشير إلى “التهديد المستمر المتقدم” أو مجموعة القرصنة المعروفة – يهاجم المؤسسات الحكومية في المقام الأول.
نسبت شركة ESET مجموعة الأدوات إلى Turla بثقة عالية، مشيرة إلى الاستخدام المتزامن لمكون آخر مرتبط علنًا بالمجموعة وأوجه التشابه المفاهيمية مع برامج Turla الضارة الأقدم.
ولاحظ الباحثون أيضًا زيادة في النشاط في كازاخستان في 15 يناير 2026، أي اليوم التالي لرأس السنة الجديدة، وهي عطلة غير رسمية يتم الاحتفال بها في روسيا وبعض الدول المجاورة. وكتبت الشركة: “على الرغم من أن البرامج الضارة لا تحتفل بالأعياد، فإن مشغليها يفعلون ذلك”.
قال باحثو شركة ESET إن الخوادم الرومانية تعرضت للاختراق في 23 ديسمبر 2025؛ بعد شهر تقريبًا من اكتشاف شركة الأمن السيبراني لأول مرة لنفس الكود الخبيث على خادم وكالة حكومية كازاخستانية. كان هذا الاكتشاف هو المرة الأولى التي يتم فيها رؤية هذه الأداة، والتي وصفها الباحثون بأنها “مجموعة أدوات غير موثقة سابقًا: مجموعة من البرمجيات الخبيثة .NET المصممة للعمل على خوادم Microsoft Exchange ، وتلقي الأوامر، وتنفيذها في الذاكرة، ورسم خريطة للمؤسسة المخترقة، وجمع رسائل البريد الإلكتروني المحددة.”
وكتبت شركة ESET أن الأداة كانت غير عادية بسبب “مزيجها من التقنيات الجديدة التي تتطلب معرفة عميقة بالأجزاء الداخلية لـ Exchange وأساليب تنفيذ .NET غير العادية”.
تم تصميم الأداة لتكون متخفية بشكل خاص، وذلك للسماح لها بالتجسس دون أن يتم اكتشافها بشكل مطول. في حين أن البرامج الضارة تتواصل عادةً مع خادم أوامر وتحكم خارجي، مما قد يؤدي إلى اكتشافها ومساعدة متخصصي الأمن السيبراني على تتبع الأصل، استخدمت شركة Cereal خوادم Microsoft الخاصة بالمؤسسة المستهدفة كبنية أساسية لها.
رومانيا هي عضو في الجناح الشرقي لحلف شمال الأطلسي وقد واجهت تداعيات مادية ورقمية للمواجهة بين روسيا والغرب، خاصة منذ بدء الغزو الشامل لأوكرانيا. وكانت انتهاكات المجال الجوي، وإسقاط الطائرات بدون طيار، وحتى ضرب السفن التجارية في منطقتها الاقتصادية الخالصة، من بين العواقب.
كما تم استهداف البلاد بالحرب السيبرانية. في مايو 2025، هاجم ممثل روسي آخر معروف لـ APT صانعي الأسلحة المشاركين في دعم أوكرانيا، بما في ذلك تلك الموجودة في رومانيا؛ وبعد أشهر قليلة من اندلاع الحرب، تعرضت المواقع الحكومية لهجوم فظ لحجب الخدمة، مما جعل المواقع الإلكترونية للسلطات العامة والقطاع المالي في رومانيا غير متاحة لعدة ساعات.
نشر لأول مرة على: www.defensenews.com
تاريخ النشر: 2026-11-11 15:08:00
الكاتب: Linus Höller
تنويه من موقع “wakalanews”:
تم جلب هذا المحتوى بشكل آلي من المصدر:
www.defensenews.com
بتاريخ: 2026-11-11 15:08:00.
الآراء والمعلومات الواردة في هذا المقال لا تعبر بالضرورة عن رأي موقع “wakalanews”، والمسؤولية الكاملة تقع على عاتق المصدر الأصلي.
ملاحظة: قد يتم استخدام الترجمة الآلية في بعض الأحيان لتوفير هذا المحتوى.