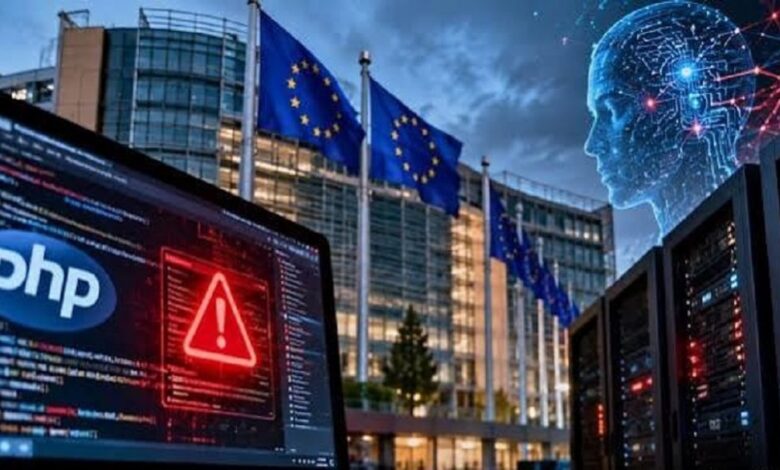
أثار اكتشاف ثغرتين أمنيتين خطيرتين في لغة البرمجة «PHP»، المستخدمة في نحو 70% من مواقع الإنترنت حول العالم، حالة من القلق لدى الحكومات والشركات والمؤسسات، وسط تحذيرات من إمكانية استغلالهما لاختراق الخوادم وسرقة البيانات، فيما لعب الذكاء الاصطناعي دورًا رئيسيًا في تحديد طرق استغلال الثغرتين والمساعدة في اختبار الإصلاحات.
ووفقًا لوكالة «أسوشيتد برس» فقد أصدرت الجهات المطورة للغة PHP وعدد من المؤسسات الأمنية، بينها قسم مكافحة الجرائم الإلكترونية بمكتب التحقيقات الفيدرالي «FBI»، تحذيرات عاجلة دعت فيها إلى تحديث الأنظمة المتأثرة، أو إيقاف المواقع مؤقتًا إذا تعذر تطبيق الإصلاحات اللازمة.
وتكمن خطورة الثغرتين في إمكانية استغلالهما للوصول غير المصرح به إلى المواقع والخوادم التي تعمل بلغة PHP، وهي إحدى أكثر لغات البرمجة انتشارًا في تطوير المواقع الإلكترونية، وتُستخدم في أنظمة إدارة محتوى شهيرة مثل «ووردبريس» و«دروبال»، فضلًا عن برنامج «ميدياويكي» الذي تعتمد عليه موسوعة ويكيبيديا.
وأوضح جيمس سوليفان، مدير قسم الأمن السيبراني والتكنولوجيا في المعهد الملكي للخدمات المتحدة بلندن، أن استغلال هذه الثغرات قد يسمح للمهاجمين بالتحكم في خوادم الويب عن بُعد دون الحاجة إلى كلمات مرور، ما يفتح المجال أمام سرقة البيانات أو تعديلها، أو استخدام الأنظمة المخترقة لتنفيذ هجمات إلكترونية أخرى.
وأدت التحذيرات الأمنية إلى إيقاف عدد من المواقع والخدمات الإلكترونية بصورة مؤقتة، بما في ذلك خدمات حكومية في بريطانيا وفنلندا واليابان، لحين الانتهاء من تطبيق التحديثات الأمنية واختبار فعاليتها.
ويرجح خبراء استمرار بعض حالات التعطل خلال الفترة المقبلة، نظرًا إلى تعدد الإصدارات والأنظمة التي تحتاج إلى تحديثات مختلفة، فضلًا عن ضرورة التأكد من توافق الإصلاحات مع البنية التقنية للمواقع.
وحذر تشارل فان دير والت، رئيس أبحاث الأمن السيبراني في شركة «أورانج سايبر ديفنس»، من أن الاضطرابات الحالية قد تكون مجرد بداية لتداعيات أوسع خلال الأسابيع والأشهر المقبلة، مع احتمال تكثيف محاولات البحث عن الأنظمة التي لم تُحدّث بعد.
وكشفت مؤسسة PHP أن الثغرات كانت معروفة منذ عام 2024 على الأقل، لكن جهود معالجتها تأخرت بسبب صعوبات تقنية واختلافات بشأن الحلول المقترحة، إلى جانب محدودية الموارد المتاحة للفريق الأمني.
وأقرت المؤسسة بمسؤوليتها عن التأخير، موضحة أن المشكلة ارتبطت بآليات اتخاذ القرار داخل الفريق الأمني ونقص الموارد، رغم المحاولات السابقة لتطوير حلول مناسبة.
وسلطت الأزمة الضوء على الدور المتزايد للذكاء الاصطناعي في الأمن السيبراني، بعدما ساعدت أنظمته الباحثين على تحديد أساليب عملية لاستغلال الثغرات التي سبق اكتشافها، إلى جانب دعم اختبار التحديثات والتحقق من فعاليتها.
وأعلنت شركة «أوبن إيه آي» أنها قادت خلال الشهرين الماضيين تحالفًا ضم باحثين ومزودي خدمات أمنية وجهات أخرى للعمل على معالجة الثغرات، بينما كشف باحثون في منصة «ويز» للأمن السحابي عن استخدامهم الذكاء الاصطناعي بصورة مستقلة لتحديد نقاط الضعف نفسها.
ويرى خبراء أن هذه التطورات تعكس تحولًا مهمًا في طبيعة التهديدات الإلكترونية، إذ يمنح الذكاء الاصطناعي المؤسسات الأمنية أدوات أكثر قدرة على اكتشاف الثغرات والاستجابة لها، لكنه يوفر في المقابل إمكانات متقدمة للمهاجمين لتحديد نقاط الضعف واستغلالها بسرعة وعلى نطاق واسع.
وأكد سوليفان أن الأزمة، رغم خطورتها، تقدم نموذجًا إيجابيًا لكيفية توظيف الذكاء الاصطناعي في اكتشاف التهديدات الحرجة، ثم التعاون بين الباحثين والمؤسسات التقنية لمعالجتها قبل تفاقم آثارها.
وتبرز الواقعة أهمية تحديث البرمجيات بصورة منتظمة، وتعزيز أنظمة الحماية والمراقبة، خاصة لدى المؤسسات التي تعتمد على PHP في تشغيل مواقعها وخدماتها الرقمية، في ظل استمرار المخاوف من استهداف الأنظمة التي لم تحصل بعد على الإصلاحات الأمنية اللازمة.
نسخ الرابط
تم نسخ الرابط
نشر لأول مرة على: arabradio.us
تاريخ النشر: 2026-10-23 00:37:00
الكاتب: فريق راديو صوت العرب من أمريكا
تنويه من موقع “wakalanews”:
تم جلب هذا المحتوى بشكل آلي من المصدر:
arabradio.us
بتاريخ: 2026-10-23 00:37:00.
الآراء والمعلومات الواردة في هذا المقال لا تعبر بالضرورة عن رأي موقع “wakalanews”، والمسؤولية الكاملة تقع على عاتق المصدر الأصلي.
ملاحظة: قد يتم استخدام الترجمة الآلية في بعض الأحيان لتوفير هذا المحتوى.